メール配信サービスからの情報流出。「お詫び」メールが届いたときの確かめ方
メール配信サービスへの不正アクセスで、多くの企業の会員アドレスが流出した可能性が公表されました。お詫びを装う偽メールの確かめ方と、配信する側の備えをまとめました。
多くの企業が利用するメール配信サービスで、不正アクセス
2026年10月、メール配信サービス「Cuenote FC」を提供するユミルリンク社が、不正アクセスによる情報流出を公表しました。
10月26日の第2報では、流出が確認されたシステムは50に広がり、メールアドレスなどの出力は延べ最大約5,160万件と報じられています。件数を調査中のシステムもあり、今後変わる可能性があります。
このサービスは鉄道会社や銀行、出版社など多くの企業がメールマガジンやお知らせの配信に使っており、利用企業からも影響の公表が続いています。
流出したとされる情報は主にメールアドレスで、企業によっては会員IDや氏名が含まれる場合もあるとされています。
こうした出来事のあとは、「お詫び」や「確認」を装った偽メールが届きやすくなります。本物のお詫びメールと同じ時期に届くため、見分けにくくなるのが特徴です。
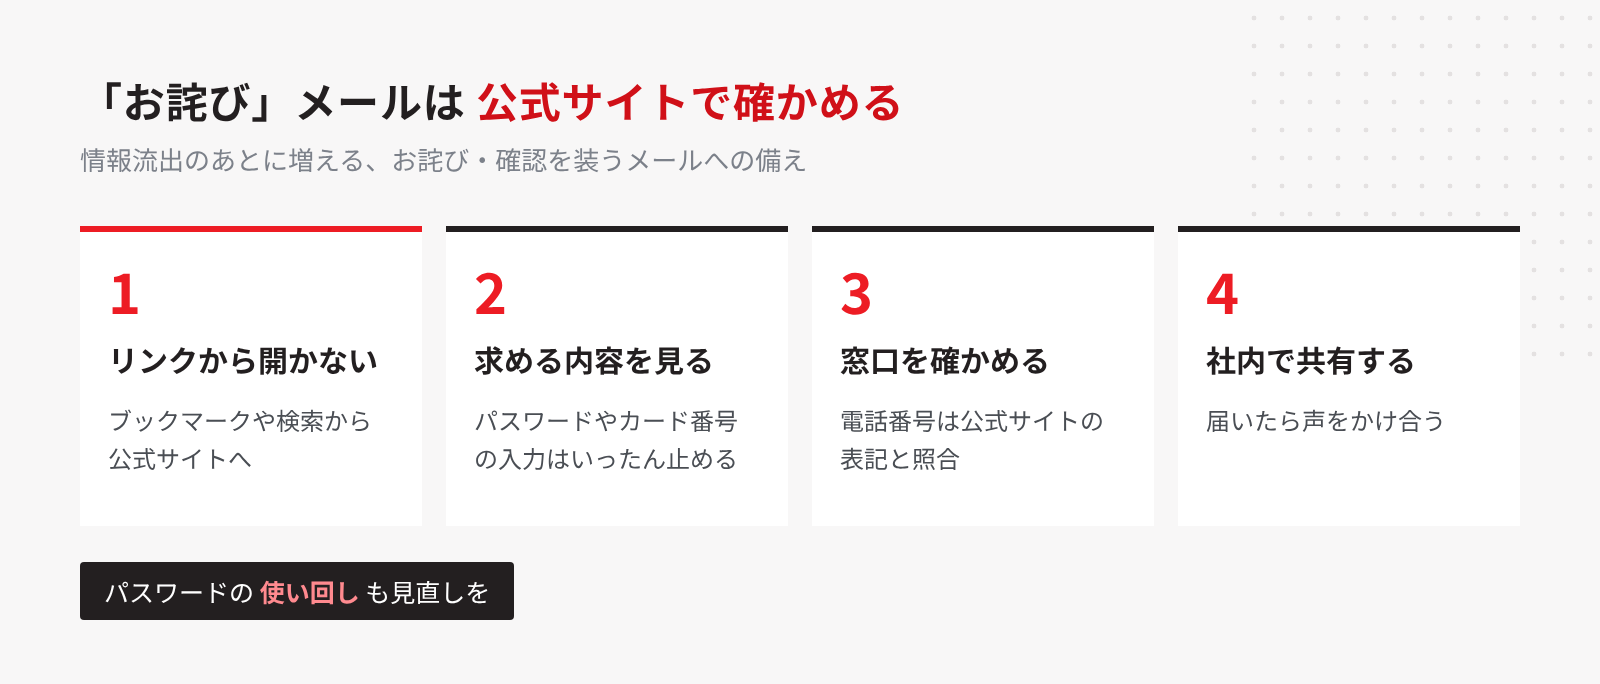
「お詫び」メールが届いたときの確かめ方
1. メールのリンクからは開かない
本文のリンクではなく、ブックマークや検索から公式サイトを開き、お知らせ欄に同じ内容が出ているかを確認します。
2. 求められていることを見る
本物のお詫びメールは、事実の報告と問い合わせ先の案内が中心です。次のような内容があれば、いったん手を止めます。
- パスワードやカード番号の入力を求める
- 「本人確認のため」としてログインを促す
- 補償金やポイントの受け取りに手続きを求める
- 期限を短く区切って急がせる
3. 問い合わせ先を公式サイトで確かめる
電話番号や窓口がメールに書かれていても、公式サイトに載っている番号と一致するかを確認してから連絡します。
4. 差出人の表示だけで判断しない
メールの差出人名は、送る側が自由に設定できます。会社名やロゴが本物そっくりでも、それだけで本物とは限りません。迷ったときは、1〜3の確認を優先します。
もし情報を入力してしまったら
慌てなくて大丈夫です。順番に進めれば、被害を小さくできます。
- 入力したサービスのパスワードを変更する(同じパスワードを使っている他のサービスも)
- カード番号を入力した場合は、カード裏面の番号からカード会社に連絡する
- 社内の担当者に、いつ・何を入力したかを伝える
- 届いたメールは削除せず、相談の材料として残しておく
メールアドレスが流出したときに、できること
メールアドレスだけで、すぐにアカウントが乗っ取られるわけではありません。ただ、ほかの情報と組み合わせて悪用されることもあるため、次の点を見直しておくと安心です。
- 同じパスワードを複数のサービスで使っていれば、変更する
- 大事なサービスには多要素認証を設定する
- 社内で「お詫びメールが届いたら共有する」と声をかけておく
自社でメールを配信している場合
メールマガジンや会員向けのお知らせを外部サービスで配信している会社は、次の点を整理しておくと、万一のときも落ち着いて対応できます。
- どの配信サービスに、どの名簿を預けているか
- 配信サービスの管理画面に入れる人と、ログインの方法
- 使い終えた古い名簿が残っていないか
- 何かあったときに、お客様へどうお知らせするか(文面と担当者)
判断に迷ったら
届いたメールが本物か迷うときや、配信サービス・名簿の管理を見直したいときは、IT顧問でご相談いただけます。遠方の方は全国リモート対応もご利用ください。
※ 本記事は2026年11月時点の報道にもとづいています。最新の状況は、各社の公式発表をご確認ください。
判断に迷ったら、ご相談ください
こうした判断を日常的に引き受けているのが、IT顧問サービスです。社内にIT担当者がいなくても困らない状態を、月額33,000円(税込)からつくります。
IT顧問について見る