IPAの「ランサムウェア被害から学ぶ教訓集」。経営者が先に決めておきたいこと
IPAが被害組織への聞き取りをもとにまとめた、経営者向けのランサムウェア対策ハンドブック。中小企業が先に決めておきたいことを、要点に絞って紹介します。
被害を受けた組織の経験を、経営者向けにまとめた資料
IPA(情報処理推進機構)は2026年9月、「ランサムウェア被害から学ぶ教訓集 〜経営者のためのランサムウェア対策ハンドブック〜」を公開しました(10月に一部更新)。
国内で実際に被害を受けた複数の組織への聞き取りをもとに、当時の状況と対応を振り返り、ほかの組織でも起こりうることを教訓として整理した資料です。
ランサムウェアは、データを暗号化して使えなくし、身代金を求める攻撃です。近年は暗号化に加えて情報を持ち出し、公開をほのめかす「二重の脅迫」が行われるとされています。
教訓集では、暗号化に気づいた時点で攻撃はすでに最終段階に入っており、対応できる時間が短いことが特徴として挙げられています。だからこそ、起きる前に決めておくことが大切です。
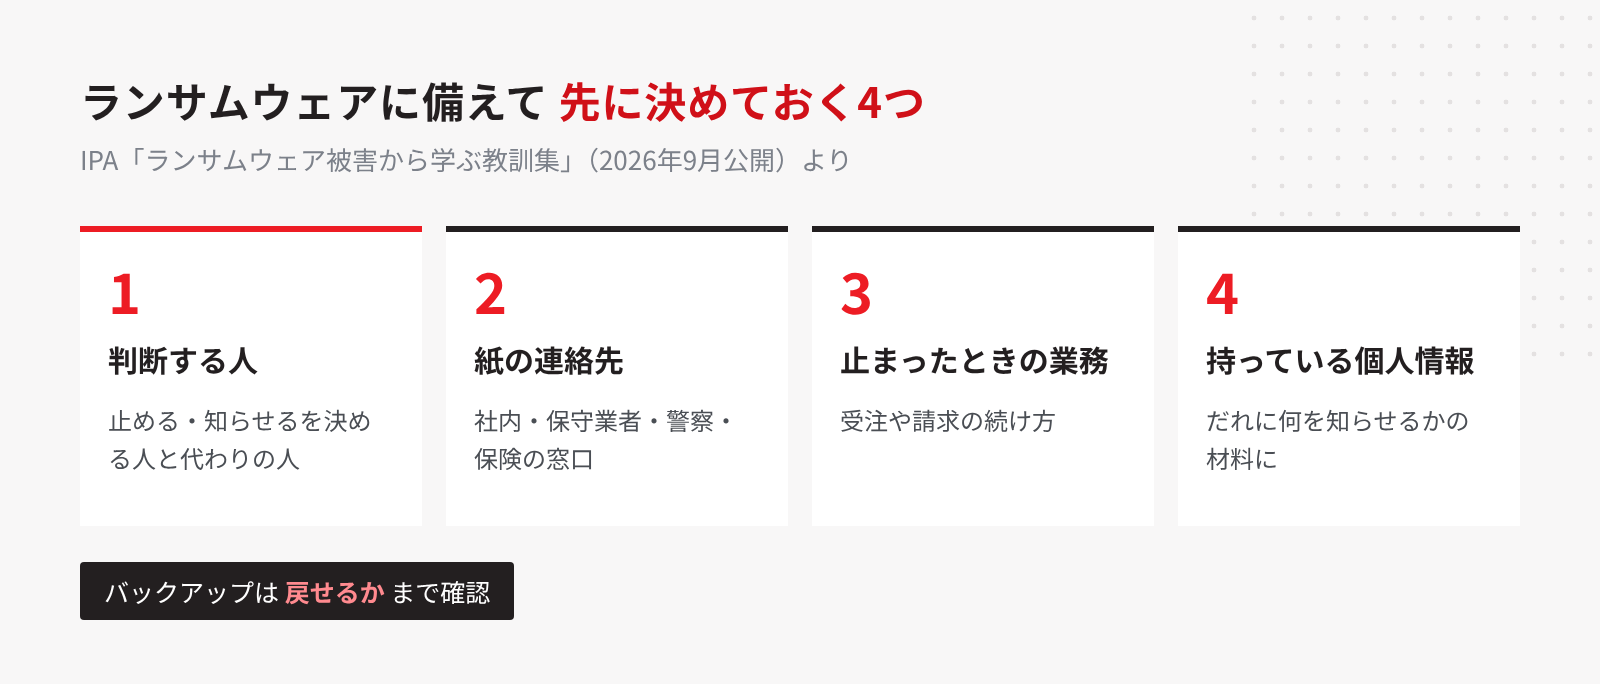
経営の立場で、先に決めておきたいこと
教訓集の「経営・リスク管理編」では、経営者の迅速な判断と関与、対応体制の整備、事業継続計画への反映などが挙げられています。中小企業に置き換えると、次のようになります。
1. だれが判断するかを決める
システムを止めるか、取引先に知らせるか。こうした判断は現場だけでは決めにくいものです。最終的に判断する人と、その代わりの人を決めておきます。
2. 連絡先を紙でも持っておく
パソコンやサーバーが使えなくなると、連絡先の一覧も開けなくなることがあります。
- 社内の連絡網
- 保守業者・IT担当の連絡先
- 警察のサイバー犯罪相談窓口や、加入している保険の窓口
3. 止まったときの業務の進め方を考える
受注・出荷・請求など、止まると困る業務を3つほど挙げ、手書きや別の端末で一時的に続ける方法を話し合っておきます。
4. どんな個人情報を持っているか把握する
教訓集でも、個人情報を含むデータの現状把握が挙げられています。万一のとき、だれに何をお知らせすべきかを判断する材料になります。
対策の面で見直したいこと
「インシデント対処編」では、バックアップとログの整合性、基本的な対策の徹底などが挙げられています。
- バックアップを、ネットワークから切り離した場所にも置く
- バックアップから実際に戻せるかを、年に一度は試す
- Windowsやルーター、VPN機器の更新を続ける
- ログイン履歴などの記録を、一定期間残す設定にしておく
教訓集では、「漏えいしていない」ことを証明するのは難しいとも指摘されています。日ごろから記録を残しておくことが、いざというときの説明にも役立ちます。
社内で話し合うときの進め方
まずは30分ほどの打ち合わせから始めてみるのがおすすめです。
- 「もし明日、すべてのパソコンが使えなくなったら」と仮定して話す
- 最初の1時間にすること、その日のうちにすること、翌日以降にすることに分ける
- サイバー保険に入っている場合は、補償の内容と連絡の手順を確かめる
- 決めたことは1枚にまとめ、紙でも保管する
完璧な計画でなくても、だれが・何をするかが決まっているだけで、いざというときの動きが大きく変わります。
判断に迷ったら
連絡体制づくりやバックアップの見直しは、IT顧問で一緒に進めています。社員の皆さんに分かりやすく伝えたい場合は、講演・研修もご相談ください。
※ 本記事は2026年11月時点の情報にもとづいています。詳しくはIPA「ランサムウェア被害から学ぶ教訓集」をご確認ください。
判断に迷ったら、ご相談ください
こうした判断を日常的に引き受けているのが、IT顧問サービスです。社内にIT担当者がいなくても困らない状態を、月額33,000円(税込)からつくります。
IT顧問について見る